Sikker relæstyring uden port-forwarding
En enhed, der kan åbne en dør, skal ikke kunne nås af hvem som helst. Her er de principper, der holder styringen lukket, uden at gøre den besværlig.
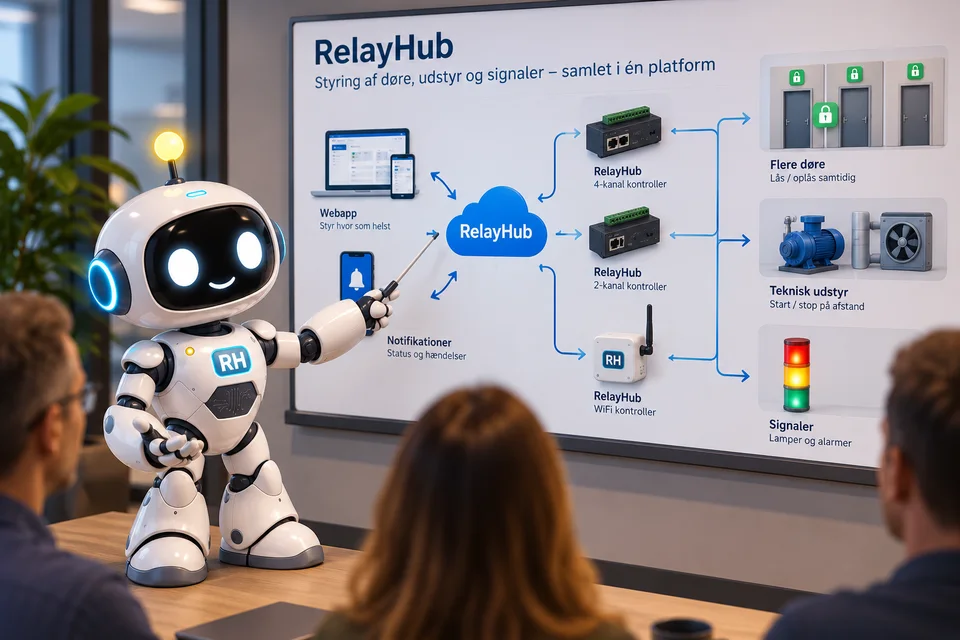
Åbne porte er den klassiske svaghed
Den nemme måde at nå en enhed udefra er at åbne en port i firewallen og pege den på enheden. Dermed står en fysisk styring direkte ud mod internettet, ofte kun beskyttet af et kodeord.
Jo flere adresser, jo flere åbninger, og jo sværere bliver det at holde overblik over, hvad der egentlig er tilgængeligt.
Principperne
- Controllerne etablerer selv forbindelsen udad
- Ingen åbne indgående porte til controllerne
- Registrering med engangsvoucher
- Adgangsbegrænsede API-nøgler
- Central overvågning af kommunikation og enheder
Sådan kommer en controller sikkert i drift
Controlleren installeres
Partneren monterer controlleren og tilslutter udstyret.
Netværk og voucher
Ved den lokale opsætning indtastes netværksoplysninger og engangsvoucher.
Controlleren registrerer sig
Den kontakter platformen, voucheren valideres, og enheden knyttes til platformen.
Klar til kommandoer
Controlleren holder forbindelsen åben og modtager kun kommandoer gennem serveren.
Forbindelsen vendes om
I RelayHub etablerer controllerne selv deres forbindelse udad til serveren. Der kræves ikke almindelige åbne indgående porte til controllerne, og installationen undgår port-forwarding gennem lokal NAT og firewall.
Kommunikationsvejen er bevidst holdt enkel mellem RelayHub-enhederne og den kontrollerede RelayHub-server.
Voucher og nøgler i stedet for kodeord
Nye controllere registreres med en engangsvoucher. Voucheren bruges kun til selve registreringen, og løsningen undgår dermed traditionelle brugerkodeord på controlleren.
På softwaresiden styres adgangen med adgangsbegrænsede API-nøgler. Hver integration får sin egen nøgle med præcis de rettigheder, den skal bruge.
Det spørger andre om
Kræver RelayHub ændringer i vores firewall?
Der kræves ikke port-forwarding eller indgående forbindelser. Controlleren skal kunne oprette en udgående forbindelse til RelayHub-serveren.
Ligger der kodeord på controlleren?
Nej. Onboarding sker med en engangsvoucher, så der ikke findes traditionelle brugerkodeord på enheden.
Indsamler RelayHub data om vores brug?
RelayHub er designet uden unødvendig telemetri eller skjult analyse af forbrug. Kommunikationen har et driftsmæssigt formål.
Kan styringen blive på vores eget netværk?
Ja. RelayHub kan køre som lokal installation, hvor controllerne kommunikerer med en server på det lokale netværk.
Beslægtede sider
Fjernstyring af relæ over internettet
Sådan når en kommando fra jeres system ud til et relæ på en anden adresse.
Læs mereCloud eller lokal server?
Cloud-platform eller server på eget netværk. Forskellen på de to modeller, og hvornår de passer.
Læs mereKom i gang med relæstyring
Fra idé til drift: hvad I skal afklare, hvad partneren gør, og hvordan controlleren kommer på.
Læs mereSkal vi se på jeres installation?
Skriv et par linjer om, hvad der skal ske, hvor og i hvilket system beslutningen træffes. Så finder vi en partner nær jer.